No products in the cart.
ಕ್ರೈಂ ನ್ಯೂಸ್ನವದೆಹಲಿಬೆಂಗಳೂರು
 YogarajUpdated 24 minutes Ago1 Mins read9
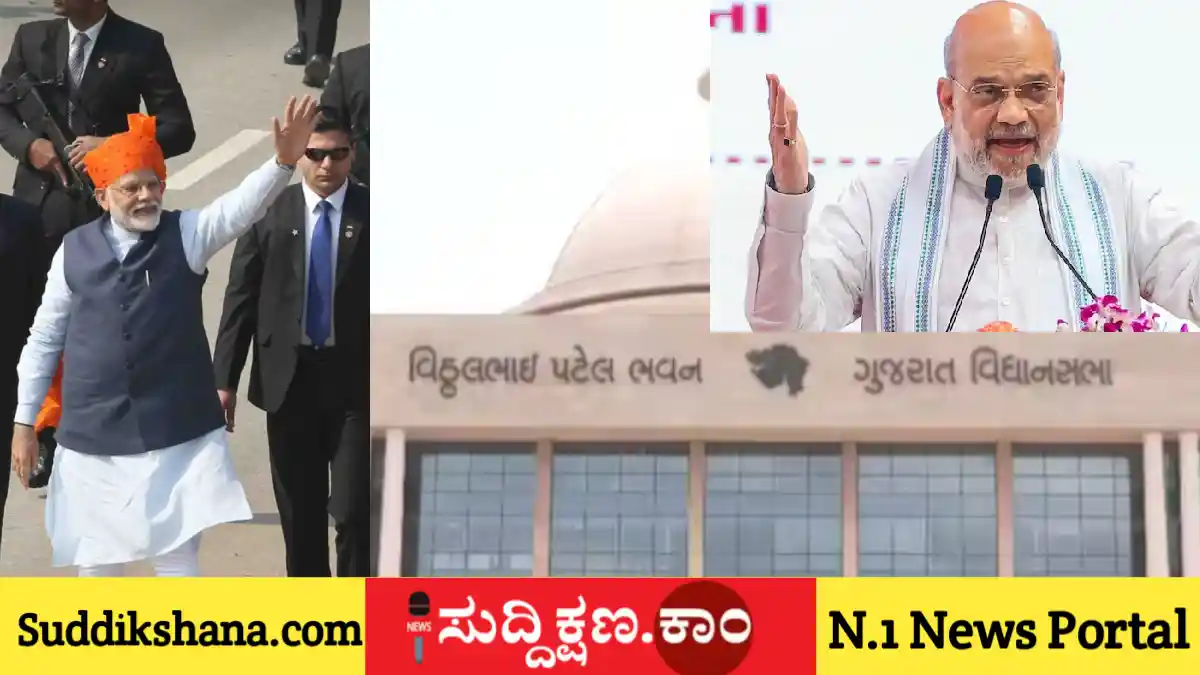
ಪ್ರಧಾನಿ ನರೇಂದ್ರ ಮೋದಿ, ಅಮಿತ್ ಶಾಗೆ ಬೆದರಿಕೆ ಇಮೇಲ್: ಇಬ್ಬರ ಬಂಧನ, 5 ಲಕ್ಷಕ್ಕೂ ಹೆಚ್ಚು ಇಮೇಲ್ ಐಡಿಗಳು ಪತ್ತೆ, ಗುಜರಾತ್ ವಿಧಾನಸಭೆಗೆ ಬಾಂಬ್ ಬೆದರಿಕೆ ಕೇಸ್ ನಲ್ಲಿ ಬಾಂಗ್ಲಾ ಲಿಂಕ್ ಬಯಲು!
 YogarajUpdated 24 minutes Ago1 Mins read9
Share
ಗಾಂಧಿನಗರ: ಗುಜರಾತ್ ಶಾಸಕಾಂಗ ಸಭೆ (ವಿಧಾನಸಭೆ) ಹಾಗೂ ಮುಖ್ಯಮಂತ್ರಿಗಳ ಕಚೇರಿಗೆ ಬಾಂಬ್ ಬೆದರಿಕೆ ಇಮೇಲ್ ಕಳುಹಿಸಿದ ಪ್ರಕರಣಕ್ಕೆ ಸಂಬಂಧಿಸಿದಂತೆ ಸೈಬರ್ ಕ್ರೈಮ್ ಪೊಲೀಸರು ಬಿಹಾರ ಮತ್ತು ಜಾರ್ಖಂಡ್ನಲ್ಲಿ ಇಬ್ಬರು ಆರೋಪಿಗಳನ್ನು ಬಂಧಿಸಿದ್ದಾರೆ. ಈ ಬಂಧನದೊಂದಿಗೆ ಅಂತಾರಾಷ್ಟ್ರೀಯ ಮಟ್ಟದ, ಅದರಲ್ಲೂ ಮುಖ್ಯವಾಗಿ ಬಾಂಗ್ಲಾದೇಶ ಮೂಲದ ದೊಡ್ಡ ಇಮೇಲ್ ಸಿಂಡಿಕೇಟ್ ಜಾಲ ಬಯಲಿಗೆ ಬಂದಿದೆ.
ಪ್ರಧಾನಿ ನರೇಂದ್ರ ಮೋದಿ, ಕೇಂದ್ರ ಗೃಹ ಸಚಿವ ಅಮಿತ್ ಶಾ ಅವರನ್ನ ಕೊಲ್ಲುವುದಾಗಿ ಬೆದರಿಕೆ ಇಮೇಲ್ ಬಂದಿತ್ತು.
ಪ್ರಕರಣದ ಹಿನ್ನೆಲೆ ಹಾಗೂ ಬೆದರಿಕೆ ಸಂದೇಶ:
ಸೆಪ್ಟೆಂಬರ್ 10ರಂದು ಬೆಳಿಗ್ಗೆ 7:09 ಕ್ಕೆ ಗುಜರಾತ್ ಸರ್ಕಾರದ ಶಾಸಕಾಂಗ ಮತ್ತು ಸಂಸದೀಯ ವ್ಯವಹಾರಗಳ ಇಲಾಖೆಗೆ jondmoragn52627@gmail.com ಎಂಬ ಇಮೇಲ್ ಐಡಿಯಿಂದ ಬೆದರಿಕೆ ಸಂದೇಶ ಬಂದಿತ್ತು. ಅದರಲ್ಲಿ ಗುಜರಾತ್ ಮುಖ್ಯಮಂತ್ರಿ ಕಚೇರಿ, ವಿಧಾನಸಭೆ ಅಷ್ಟೇ ಅಲ್ಲದೆ ಪ್ರಧಾನಿ ನರೇಂದ್ರ ಮೋದಿ, ಕೇಂದ್ರ ಗೃಹ ಸಚಿವ ಅಮಿತ್ ಶಾ ಹಾಗೂ ಬ್ರಿಕ್ಸ್ (BRICS) ಶೃಂಗಸಭೆಯಲ್ಲಿ ಭಾರತವನ್ನು ಬೆಂಬಲಿಸುವ ದೇಶಗಳ ಮೇಲೆಯೂ ದಾಳಿ ನಡೆಸುವುದಾಗಿ ಬೆದರಿಕೆ ಹಾಕಲಾಗಿತ್ತು. ಇದರ ಜೊತೆಗೆ ರಾಜ್ಯದ ವಿವಿಧ ಶಾಲೆಗಳು, ಕಾಲೇಜುಗಳು ಹಾಗೂ ನ್ಯಾಯಾಲಯಗಳಿಗೂ ಬೆದರಿಕೆ ಇಮೇಲ್ಗಳು ತಲುಪಿದ್ದವು.
ಬಿಹಾರ ಮತ್ತು ಜಾರ್ಖಂಡ್ನಲ್ಲಿ ಕಾರ್ಯಾಚರಣೆ:
ಬೆದರಿಕೆ ಇಮೇಲ್ ಬಂದ ತಕ್ಷಣವೇ ಕಾರ್ಯಪ್ರವೃತ್ತರಾದ ‘ಸೈಬರ್ ಸೆಂಟರ್ ಆಫ್ ಎಕ್ಸಲೆನ್ಸ್’ ತಾಂತ್ರಿಕ ತನಿಖೆಯನ್ನು ಆರಂಭಿಸಿತು. ಡಿಜಿಟಲ್ ಬೆರಳಚ್ಚುಗಳನ್ನು ಆಧರಿಸಿ ಈ ಇಮೇಲ್ ಬಿಹಾರದ ಭಾಗಲ್ಪುರದಿಂದ ನಿರ್ವಹಿಸಲ್ಪಡುತ್ತಿರುವುದು ಕಂಡುಬಂತು.
ಮೊದಲ ಬಂಧನ: ಬಿಹಾರದ ಭಾಗಲ್ಪುರದಲ್ಲಿ ರೋಷನ್ ಕುಮಾರ್ ಭೂಮಿಹಾರ್ (ರಾಯ್) ಎಂಬಾತನನ್ನು ಬಂಧಿಸಲಾಯಿತು. ತನಿಖೆಯ ವೇಳೆ, ತನಗೆ ಈ ಇಮೇಲ್ ಐಡಿಯನ್ನು ಜಾರ್ಖಂಡ್ನ ದೇವ್ಘರ್ ನಿವಾಸಿ ಗುಲ್ಶನ್ ಕುಮಾರ್ ಸಿಂಗ್ ನೀಡಿದ್ದಾಗಿ ರೋಷನ್ ಒಪ್ಪಿಕೊಂಡಿದ್ದಾನೆ.
ಮಾಸ್ಟರ್ಮೈಂಡ್ ಬಂಧನ: ರೋಷನ್ ನೀಡಿದ ಮಾಹಿತಿಯ ಆಧಾರದ ಮೇಲೆ ಜಂಟಿ ಕಾರ್ಯಾಚರಣೆ ನಡೆಸಿದ ಪೊಲೀಸರು ಜಾರ್ಖಂಡ್ನ ದೇವ್ಘರ್ನಲ್ಲಿ ಮಾಸ್ಟರ್ಮೈಂಡ್ ಗುಲ್ಶನ್ ಕುಮಾರ್ ಸಿಂಗ್ನನ್ನು ಸೆರೆಹಿಡಿದರು.
ಬಾಂಗ್ಲಾದೇಶ ನೆಟ್ವರ್ಕ್ ಮತ್ತು 5 ಲಕ್ಷಕ್ಕೂ ಹೆಚ್ಚು ಇಮೇಲ್ ಐಡಿಗಳು:
ತನಿಖೆಯಿಂದ ತಿಳಿದುಬಂದಂತೆ, ಗುಲ್ಶನ್ 2022 ರಿಂದಲೂ ನಕಲಿ ಇಮೇಲ್ ಐಡಿ ಮತ್ತು ಪಾಸ್ವರ್ಡ್ಗಳನ್ನು ರಚಿಸಿ ಮಾರಾಟ ಮಾಡುವ ದಂಧೆಯಲ್ಲಿ ತೊಡಗಿದ್ದ. ಅಷ್ಟೇ ಅಲ್ಲದೆ, ಇಮೇಲ್ ರಚಿಸುವಾಗ ದೃಢೀಕರಣ (Authentication Process) ಪ್ರಕ್ರಿಯೆಯನ್ನು ಬೈಪಾಸ್ ಮಾಡಲು ಸಂಕೀರ್ಣ ತಂತ್ರಜ್ಞಾನಗಳನ್ನು ಬಳಸುತ್ತಿದ್ದ.
5,13,847 ಇಮೇಲ್ ಐಡಿಗಳ ಲಿಸ್ಟ್ ವಶ: ತನಿಖಾಧಿಕಾರಿಗಳು ಗುಲ್ಶನ್ನಿಂದ 5,13,847 (5 ಲಕ್ಷಕ್ಕೂ ಹೆಚ್ಚು) ಇಮೇಲ್ ಐಡಿಗಳು ಮತ್ತು ಅವುಗಳ ಪಾಸ್ವರ್ಡ್ಗಳ ಬೃಹತ್ ಪಟ್ಟಿಯನ್ನು ವಶಪಡಿಸಿಕೊಂಡಿದ್ದಾರೆ.
ಬಾಂಗ್ಲಾ ಹ್ಯಾಂಡ್ಲರ್ಗಳ ಸಂಟು: ಗುಲ್ಶನ್ ನೇರವಾಗಿ ಬಾಂಗ್ಲಾದೇಶ ಮೂಲದ ಸೈಬರ್ ಅಪರಾಧಿಗಳೊಂದಿಗೆ ಸಂಪರ್ಕದಲ್ಲಿದ್ದ. ಬಾಂಗ್ಲಾದೇಶದ ಹ್ಯಾಂಡ್ಲರ್ಗಳ ಸೂಚನೆಯಂತೆ ರೋಷನ್ನಂತಹ ವ್ಯಕ್ತಿಗಳಿಗೆ ಹಣ ನೀಡಿ ಬೆದರಿಕೆ ಇಮೇಲ್ಗಳನ್ನು ಕಳುಹಿಸುತ್ತಿದ್ದ.
ಕ್ರಿಪ್ಟೋಕರೆನ್ಸಿ ಮೂಲಕ ಹಣಕಾಸು ನೆರವು: ಈ ಜಾಲಕ್ಕೆ ಬಾಂಗ್ಲಾದೇಶದಿಂದ ಕ್ರಿಪ್ಟೋಕರೆನ್ಸಿ ವಾಲೆಟ್ಗಳ ಮೂಲಕ ಹಣಕಾಸಿನ ನೆರವು ತಲುಪುತ್ತಿತ್ತು ಎಂಬುದು ತಿಳಿದುಬಂದಿದೆ.
ಮುಂದಿನ ತನಿಖೆ:
ಗುಜರಾತ್ನ ಗಾಂಧಿನಗರ ಹಾಗೂ ಬಿಹಾರ, ಜಾರ್ಖಂಡ್ ಪೊಲೀಸರ ಜಂಟಿ ಸಹಯೋಗದೊಂದಿಗೆ ಪ್ರಕರಣದ ಸಮಗ್ರ ತನಿಖೆ ಮುಂದುವರಿದಿದೆ. ವಶಪಡಿಸಿಕೊಂಡ 5.13 ಲಕ್ಷ ಇಮೇಲ್ ಐಡಿಗಳನ್ನು ದೇಶದ ಇತರ ಯಾವುದೇ ಸೈಬರ್ ಅಪರಾಧ ಅಥವಾ ಬಾಂಬ್ ಬೆದರಿಕೆ ಕೃತ್ಯಗಳಿಗೆ ಬಳಸಲಾಗಿದೆಯೇ ಹಾಗೂ ಬಾಂಗ್ಲಾದೇಶದಲ್ಲಿ ಕುಳಿತು ಈ ಜಾಲವನ್ನು ನಿರ್ವಹಿಸುತ್ತಿರುವ ಮುಖ್ಯ ಸೂತ್ರಧಾರರು ಯಾರು ಎಂಬುದನ್ನು ಪತ್ತೆಹಚ್ಚಲು ಸೈಬರ್ ತಜ್ಞರು ಕಾರ್ಯಪ್ರವೃತ್ತರಾಗಿದ್ದಾರೆ.
- 5 lakh email IDs recovered
- Bangladesh email syndicate
- Bhagalpur Deoghar arrest
- Cryptocurrency network
- Cyber Center of Excellence
- Gujarat Assembly bomb threat
- Gulshan Kumar Singh
- PM Modi bomb threat
- ಕ್ರಿಪ್ಟೋಕರೆನ್ಸಿ ದಂಧೆ
- ಗಾಂಧಿನಗರ ಪೊಲೀಸರು
- ಗುಜರಾತ್ ಬಾಂಬ್ ಬೆದರಿಕೆ
- ಗುಲ್ಶನ್ ಕುಮಾರ್ ಸಿಂಗ್
- ನರೇಂದ್ರ ಮೋದಿ ಬೆದರಿಕೆ ಇಮೇಲ್
- ಬಾಂಗ್ಲಾದೇಶ ಇಮೇಲ್ ಸಿಂಡಿಕೇಟ್
- ಬಿಹಾರ ಜಾರ್ಖಂಡ್ ಬಂಧನ
- ಸೈಬರ್ ಕ್ರೈಮ್
Related Articles


Leave a comment